 Powrót do bloga
14 września 2026
9 minuty czytania
Jak dodać weryfikację SMS OTP do procesu rejestracji w aplikacji
Nowo zarejestrowana osoba nie jest automatycznie uznawana za zaufanego użytkownika. Może to być prawdziwy klient, bot, oszust lub jedna osoba tworząca wiele kont. Weryfikacja SMS OTP zapewnia praktyczną kontrolę zaufania, potwierdzając, że osoba, która ukończy proces weryfikacji, może otrzymać wiadomość na podany numer telefonu. Nie dowodzi to pełnej tożsamości, ale daje aplikacji jeden przydatny fakt, na podstawie którego może podjąć działania. Prawdziwym wyzwaniem wdrożeniowym jest decyzja, gdzie umieścić weryfikację, jak zapobiegać nadużyciom w samym procesie weryfikacji oraz co aplikacja powinna zrobić po zweryfikowaniu numeru.
Co tak naprawdę udowadnia weryfikacja telefoniczna SMS-em
Weryfikacja telefoniczna odpowiada na konkretne, ale ważne pytanie: czy użytkownik ma kontrolę nad numerem telefonu, który wprowadził?
To rozróżnienie ma znaczenie. Pomyślna weryfikacja nie potwierdza tożsamości prawnej osoby, nie zapobiega wszelkim oszustwom ani nie gwarantuje, że jeden numer telefonu zawsze należy do jednej osoby. Daje jednak silniejszy sygnał niż niezweryfikowane pole formularza.
W przypadku wielu procesów rejestracji i kontroli dostępu ten sygnał jest wystarczający, aby okazać się przydatny. Może pomóc zespołom:
- ograniczyć liczbę fałszywych rejestracji, które nie wymagają dużego wysiłku;
- uczynić tworzenie zbiorczych kont droższymi;
- potwierdź, że przed aktywacją konta jest możliwy do kontaktu punkt kontaktowy;
- egzekwować zasady „jedna liczba na jedną czynność” w głosowaniach, promocjach lub ograniczonych przepływach pracy;
- Dodaj krok zaufania przed wprowadzeniem zmian w poufnych informacjach na koncie.
Traktuj weryfikację telefoniczną jako jedną z warstw modelu zaufania aplikacji, a nie jako kompletną strategię uwierzytelniania. Jeśli działanie wiąże się z wyższym ryzykiem, wynik weryfikacji należy połączyć z innymi elementami kontroli, takimi jak sprawdzanie sesji, sygnały z urządzenia, historia konta, limity przepustowości lub ręczny przegląd.
Zdecyduj, na jakim etapie procesu rejestracji powinna znaleźć się weryfikacja
Najlepszym punktem weryfikacji nie zawsze jest pierwszy ekran. Każdy etap weryfikacji generuje dodatkowe trudności, więc powinien chronić coś, co warto chronić.
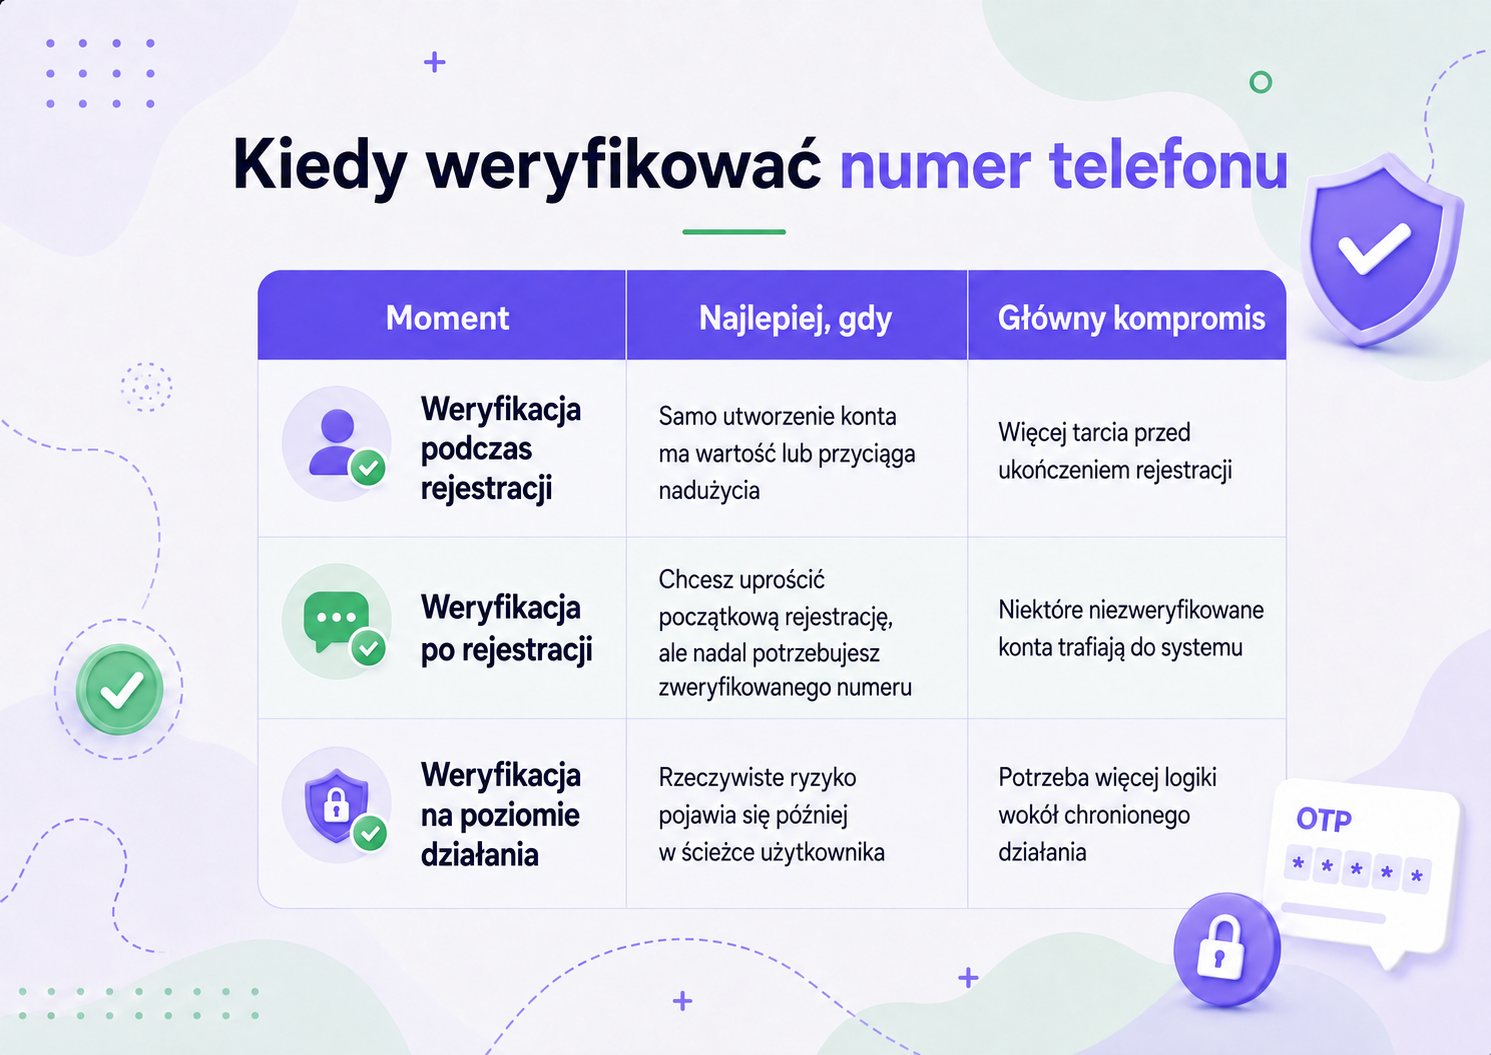
Sprawdź wcześniej, czy samo utworzenie konta ma jakąś wartość
Weryfikacja podczas rejestracji ma sens w przypadku procesów takich jak bezpłatne okresy próbne, programy poleceń, ograniczona liczba produktów, realizacja kuponów lub społeczności, w których duplikaty kont powodują problemy z moderacją. Potwierdzenie numeru konta przed aktywacją może sprawić, że baza danych użytkowników będzie od samego początku przejrzysta.
Opóźnij weryfikację, gdy ryzyko pojawi się później
Weryfikacja po rejestracji może być lepszym rozwiązaniem, jeśli zależy Ci na bezproblemowej rejestracji. Użytkownik może najpierw utworzyć konto, ale wybrane funkcje pozostają zablokowane do momentu weryfikacji numeru telefonu.
Weryfikacja na poziomie akcji jest przydatna, gdy najwyższe ryzyko pojawia się później. Użytkownik może normalnie przeglądać strony, a następnie dokonać weryfikacji przed zmianą poufnych danych konta, oddaniem głosu, odebraniem korzyści lub wykonaniem innej zastrzeżonej czynności.
Właściwe umiejscowienie konta zależy od kosztu nadużycia w porównaniu z kosztem tarcia. Jeśli utworzenie fałszywego konta jest tanie dla atakującego i kosztowne dla firmy, należy je zweryfikować wcześniej. Jeśli większość użytkowników jest legalna, a ryzykowne działanie nastąpi później, należy odłożyć weryfikację do momentu, gdy będzie to konieczne.
Jak działa proces weryfikacji SMS OTP
Podstawowa sekwencja OTP
Standardowy proces weryfikacji OTP za pomocą SMS-a jest z perspektywy użytkownika prosty:
- Użytkownik wprowadza numer telefonu.
- Aplikacja wymaga podania jednorazowego kodu.
- Usługa weryfikacyjna wysyła kod SMS-em.
- Użytkownik wprowadza kod w aplikacji.
- Zaplecze sprawdza, czy kod jest prawidłowy i nadal aktywny.
- Aplikacja rejestruje wynik weryfikacji i pozwala na podjęcie następnej czynności.
Kluczowym wyborem projektowym jest utrzymanie generowania i walidacji kodu w zaufanej infrastrukturze po stronie serwera. Przeglądarka ani klient mobilny nigdy nie powinny zawierać danych uwierzytelniających, które umożliwiają bezpośrednie żądanie lub weryfikację kodów.
Aplikacja powinna również normalizować numery telefonów przed wysłaniem ich do procesu weryfikacji, zwłaszcza gdy użytkownicy mogą rejestrować się z wielu krajów. Spójne formatowanie ułatwia dopasowywanie przyszłych żądań, egzekwowanie limitów i unikanie traktowania tego samego numeru jako wielu tożsamości, ponieważ został wprowadzony w różnych formatach.
Kody OTP nie są jedyną opcją weryfikacji
Niektóre procesy weryfikacyjne mogą wysyłać na telefon użytkownika bezpieczny link weryfikacyjny zamiast prosić go o wpisanie kodu.
Doświadczenie jest inne, ale kwestia zaufania pozostaje ta sama: czy dana osoba udowodniła, że ma kontrolę nad podanym numerem telefonu?
Wybór między hasłem jednorazowym a linkiem weryfikacyjnym powinien zależeć od wrażeń z użytkowania produktu, kontekstu urządzenia oraz stopnia kontroli, jakiego aplikacja potrzebuje nad etapem potwierdzania.
Zaprojektuj przepływ weryfikacji pod kątem nadużyć, a nie tylko ścieżkę bezpieczeństwa
Największym błędem w weryfikacji telefonicznej jest to, że jest ona przeznaczona tylko dla uprawnionego użytkownika, który prosi o jeden kod, wprowadza go poprawnie i kontynuuje.
Napastnicy nie podążają tą ścieżką.
Punkt końcowy weryfikacji sam w sobie może stać się celem nadużyć. Zautomatyzowane skrypty mogą wyzwalać powtarzające się żądania kodu, przeglądać długie listy numerów telefonów lub podejmować wiele prób wprowadzenia kodu. Nawet jeśli atakujący nigdy nie zweryfikuje pomyślnie, może generować koszty związane z przesyłaniem wiadomości, zaśmiecać logi, zgłaszać problemy z pomocą techniczną i powodować niepotrzebne obciążenie.
Żądania weryfikacji limitu szybkości
Ograniczanie przepustowości jest częścią modelu bezpieczeństwa, a nie tylko optymalizacją techniczną.
Zdefiniuj co najmniej następujące elementy sterujące:
- jak często ten sam numer może poprosić o nowy kod;
- ile żądań weryfikacji może pochodzić z tego samego konta, urządzenia, sesji lub zakresu adresów IP;
- kiedy powtarzane prośby powinny wywołać czas odnowienia;
- kiedy podejrzane zachowania powinny zostać odnotowane lub przeanalizowane.
Przepływ danych, który pozwala na nieograniczoną liczbę żądań weryfikacji, może okazać się kosztowny, nawet jeśli żadnemu atakującemu nie uda się wprowadzić prawidłowego hasła jednorazowego (OTP).
Ponowne wysyłanie kontroli i próby podania nieprawidłowego kodu
Przycisk „Wyślij ponownie” nie powinien oznaczać „wysyłaj w nieskończoność”. Użyj czasu odnowienia, spraw, aby użytkownik poczekał przed kolejnym żądaniem i unikaj tworzenia nowego aktywnego stanu weryfikacji za każdym razem, gdy klikniesz przycisk.
Wprowadzanie kodu również wymaga limitów. Określ, ile niepoprawnych prób jest dozwolonych, zanim wymagana będzie tymczasowa blokada, reset lub nowa prośba o weryfikację.
Jasne komunikaty o błędach są przydatne, ale nie powinny ujawniać zbędnych szczegółów, które mogłyby pomóc komuś w testowaniu systemu. Informują one uprawnionych użytkowników, czy powinni spróbować ponownie, poprosić o nowy kod, czy poprawić numer telefonu, nie ujawniając wewnętrznych reguł weryfikacji.
Twoja aplikacja nadal jest właścicielem decyzji o zaufaniu
Dostawca weryfikacji może potwierdzić, czy kod lub link weryfikacyjny jest prawidłowy. Twoja aplikacja i tak decyduje, co oznacza ten wynik.
Utrwal wynik weryfikacji
Aplikacja wymaga stanu trwałego. Jeśli numer został zweryfikowany w celu aktywacji konta, zapisz ten wynik. Jeśli weryfikacja odblokowała jednorazowy głos, realizację lub działanie z ograniczeniami, również to zapisz.
W przeciwnym razie użytkownik będzie mógł powtórzyć ten sam przepływ pracy po otwarciu nowej sesji lub po zresetowaniu stanu aplikacji.
Nie przechowuj więcej danych weryfikacyjnych niż potrzebujesz, ale zachowaj ich ilość wystarczającą do wyegzekwowania reguły biznesowej. W zależności od przypadku użycia może to obejmować:
- status weryfikacji;
- znormalizowany numer telefonu;
- znacznik czasu weryfikacji;
- konto lub działanie związane z weryfikacją;
- stan ponownej próby lub blokady;
- informacje audytowe potrzebne do rozwiązywania problemów.
Zachowaj logikę weryfikacji i poświadczenia po stronie serwera
Dane uwierzytelniające weryfikacyjne i konfiguracja usługi powinny pozostać w zaufanej infrastrukturze.
Odpowiednie są zmienne środowiskowe lub równoważny system zarządzania sekretami; kod przeglądarki, publiczne repozytoria i konfiguracja po stronie klienta nie.
Generowanie kodu, sprawdzanie poprawności, decyzje autoryzacyjne i stały stan weryfikacji powinny być obsługiwane przez zaufaną logikę zaplecza.
Ważne jest również oddzielenie „zweryfikowanego numeru telefonu” od „zaufanego użytkownika”. Zweryfikowany numer może zwiększyć zaufanie, ale ryzyko może się zmieniać z czasem. Dojrzała aplikacja może wykorzystywać weryfikację telefonu jako jeden z sygnałów, obok wieku konta, historii urządzenia, nietypowego zachowania i wrażliwości żądanej akcji.
Zrównoważyć bezpieczeństwo, tarcie użytkowników i koszty weryfikacji
Proces weryfikacji może być zabezpieczony na papierze, ale mimo to zawieść w środowisku produkcyjnym, jeśli uprawnieni użytkownicy nie będą w stanie go niezawodnie ukończyć.
Dostosuj zasady wygasania i ponawiania prób dla rzeczywistych użytkowników
Dobrym przykładem jest wygaśnięcie kodu. Bardzo długi okres ważności osłabia wartość kodu jednorazowego. Bardzo krótki powoduje niepotrzebne awarie, gdy wiadomości są opóźnione lub użytkownicy przełączają się między aplikacjami.
Celem jest okno czasowe na tyle krótkie, aby ograniczyć ryzyko, ale wystarczająco długie, aby umożliwić normalną dostawę i wprowadzenie towaru.
Polityka ponawiania prób prowadzi do tego samego kompromisu. Użytkownicy błędnie wpisują kody. Wiadomości mogą docierać z opóźnieniem. Liczby mogą być wprowadzane niepoprawnie. Prawidłowy przepływ pozwala na odzyskanie danych bez przekształcania ponawiania prób w nieograniczoną powierzchnię ataku.
Zespoły powinny testować takie scenariusze awarii celowo, zamiast odkrywać je dopiero po uruchomieniu.
Traktuj koszty weryfikacji jako część modelu nadużyć
Model biznesowy, na którym opiera się weryfikacja, również ma znaczenie, ponieważ nieudane próby weryfikacji mogą generować realne koszty.
Tradycyjne rozliczenia oparte na wiadomościach mogą sprawić, że każda wysłana wiadomość weryfikacyjna będzie rozliczana, nawet jeśli użytkownik nigdy nie ukończy procesu. Oznacza to, że zautomatyzowane żądania stanowią nie tylko problem bezpieczeństwa, ale mogą również stać się bezpośrednim źródłem kosztów.
W przypadku zespołów, które nie chcą samodzielnie tworzyć logiki generowania, dostarczania, walidacji i ponawiania prób OTP, API weryfikacji TopMessage obsługuje cykl weryfikacji, stosując ceny uzależnione od rezultatów: firmy płacą za pomyślne weryfikacje, a nie za nieudane próby weryfikacji.
Dzięki temu koszty są lepiej dostosowane do wyników, jakich aplikacja faktycznie potrzebuje.
Koszt nie powinien determinować projektu zabezpieczeń, ale powinien być jego częścią. Jeśli nadużycia mogą powodować nieograniczoną liczbę płatnych wiadomości, ekonomia punktu końcowego staje się częścią modelu zagrożenia.
Dowiedz się, kiedy weryfikacja SMS-owa zapewnia odpowiedni poziom zaufania
Weryfikacja SMS sprawdza się dobrze, gdy aplikacja wymaga praktycznego, znanego sygnału kontroli numeru telefonu, bez konieczności wprowadzania uciążliwego procesu identyfikacji.
Idealnie nadaje się do:
- rejestracja aplikacji i aktywacja konta;
- działania obarczone niskim lub średnim ryzykiem;
- redukcja duplikatów kont;
- awanse, głosowanie i zasada „jedna liczba na akcję”;
- potwierdzenie kontaktu;
- kontrole interwencyjne przed zmianami wybranych kont.
Jest to słabsze dopasowanie, gdy aplikacja musi udowodnić tożsamość prawną, spełnić wyższy standard bezpieczeństwa lub pozostać niezależna od dostarczania wiadomości mobilnych. W takich przypadkach weryfikacja SMS może nadal stanowić jedną warstwę, ale nie powinna być jedyną.
Decyzja powinna rozpocząć się od oceny ryzyka biznesowego. Zapytaj, co tak naprawdę chcesz wiedzieć o użytkowniku.
Jeśli kontrola nad numerem telefonu wystarczy, aby ograniczyć nadużycia, na których Ci zależy, weryfikacja SMS OTP często stanowi rozsądne rozwiązanie. Jeśli działanie wymaga silniejszego potwierdzenia tożsamości, potrzebne są silniejsze metody.
Lista kontrolna wdrożenia weryfikacji SMS OTP
Przed uruchomieniem należy upewnić się, że zespół podjął wyraźne decyzje dotyczące zarówno ścieżki pozytywnej, jak i ścieżki nadużyć:
- zdefiniuj dokładnie, co powoduje weryfikację;
- zdecyduj, co odblokowuje pomyślna weryfikacja;
- konsekwentnie normalizować numery telefonów;
- przechowuj żądania kodu i walidację na serwerze;
- nie dopuszczaj do kodu po stronie klienta danych uwierzytelniających;
- ustaw zasady wygasania kodu;
- ustaw czasy odnowienia ponownego wysyłania i limity żądań;
- ogranicz próby błędnego kodowania;
- zdefiniuj tymczasowe blokowanie lub przejrzyj zachowanie w przypadku podejrzanej aktywności;
- utrwala stan weryfikacji i autoryzowaną akcję;
- testy wygasłych, opóźnionych, niepoprawnych i powtarzających się scenariuszy kodów;
- sprawdź, co się stanie, gdy ten sam użytkownik rozpocznie przepływ z nowej sesji;
- rejestruj wystarczającą ilość informacji, aby rozwiązywać problemy bez ujawniania tajemnic;
- Instrukcje odzyskiwania powinny być zrozumiałe dla uprawnionych użytkowników.
Dobry proces weryfikacji to nie tylko „wyślij kod i sprawdź”. To mały system zaufania. Hasło jednorazowe (OTP) dowodzi kontroli nad numerem telefonu; o wartości tego dowodu decyduje logika aplikacji.
Najczęściej zadawane pytania
Czy weryfikacja SMS OTP potwierdza tożsamość użytkownika?
Nie. Dowodzi to, że użytkownik przechodzący weryfikację miał w tym momencie dostęp do numeru telefonu. To przydatny sygnał zaufania, ale nie jest to to samo, co potwierdzenie tożsamości prawnej lub gwarancja legalności użytkownika.
Czy weryfikacja telefoniczna powinna nastąpić podczas rejestracji czy później?
Zależy to od tego, gdzie nadużycie stwarza największe ryzyko. Dokonaj weryfikacji podczas rejestracji, ponieważ samo założenie fałszywego konta jest kosztowne. Jeśli zależy Ci na płynniejszym procesie rejestracji, weryfikacja może nastąpić później, przed podjęciem wrażliwych lub zastrzeżonych działań.
Jak powinny działać limity ponownego wysyłania i ponawiania prób podania hasła OTP?
Ustaw wyraźne limity zarówno dla żądania nowych kodów, jak i wprowadzania nieprawidłowych. Uprawnieni użytkownicy potrzebują ścieżki odzyskiwania, ale powtarzające się żądania lub błędy powinny uruchamiać okresy oczekiwania, tymczasowe blokowanie lub inne mechanizmy zabezpieczające przed nadużyciami.
Czy weryfikacja telefoniczna może odbywać się za pomocą linku zamiast kodu OTP?
Tak. Niektóre procesy weryfikacji wysyłają bezpieczny link na telefon użytkownika zamiast prosić go o wpisanie kodu. Obie metody mają ten sam główny cel: potwierdzenie kontroli nad podanym numerem telefonu.
Co powinna przechowywać aplikacja po pomyślnej weryfikacji numeru telefonu?
Przechowuj wystarczającą ilość danych, aby wyegzekwować regułę biznesową, takich jak status weryfikacji, znormalizowany numer telefonu, znacznik czasu oraz konto lub działanie autoryzowane przez weryfikację. Unikaj przechowywania niepotrzebnych danych weryfikacyjnych.
Czy weryfikacja SMS wystarczy, aby powstrzymać boty i oszustwa?
Nie. Weryfikacja SMS może zwiększyć koszty nadużyć i wyeliminować wiele fałszywych rejestracji, ale powinna być częścią szerszego modelu zaufania. Przepływy o wyższym ryzyku mogą również wymagać limitów przepustowości, sygnałów urządzenia lub sesji, historii konta lub bardziej rygorystycznych kontroli tożsamości.